Túnel reverso para servidores atrás de NAT e CGNAT
Sem port forwarding, sem IP fixo, sem DDNS. O agente QuickTunnels conecta o servidor ao gateway por uma conexão de saída criptografada, e seus usuários autorizados alcançam RDP, SSH, bancos de dados e ERPs como se estivessem na mesma rede.
Por que você não consegue acessar seu servidor de fora
A maioria dos provedores brasileiros entrega internet com CGNAT: o IP público é compartilhado entre vários clientes, e conexões de entrada simplesmente não chegam até a sua rede. Nesse cenário, abrir porta no roteador não resolve e o DDNS não funciona — o endereço divulgado não é seu de verdade.
O túnel reverso elimina o problema invertendo a direção da conexão: em vez de o mundo externo tentar entrar, é o servidor que se conecta para fora, a um gateway intermediário. Quem precisa acessá-lo conecta-se ao mesmo gateway, e o tráfego flui pelos dois canais de saída — criptografado de ponta a ponta e indiferente a NAT, CGNAT ou firewall restritivo.
Do pareamento ao acesso em 3 passos
Instale e pareie o agente
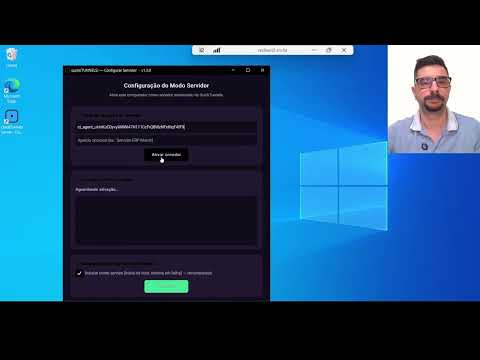
O agente roda como daemon leve ou serviço nativo do Windows. O técnico gera um token de pareamento no painel e vincula o servidor à organização em minutos.
Mapeie os serviços
No painel web, cada serviço interno (RDP, SSH, banco de dados, ERP) vira um mapeamento com as portas e permissões definidas por quem administra — sem tocar no roteador.
Conecte de onde estiver
O usuário autorizado abre o Desktop Client, que aloca uma porta local dinâmica e evita colisões automaticamente. O aplicativo de sempre (MSTSC, cliente SSH, ERP) conecta nessa porta como se o servidor fosse local.
Vantagens sobre port forwarding e VPN
Nenhuma porta de entrada aberta
A superfície de ataque externa é zero: o servidor não responde a varreduras porque não há nada escutando de fora.
Independente do provedor
IP dinâmico, CGNAT, link 4G/5G ou Starlink: se a rede navega na web, o túnel sobe. Trocar de provedor não muda nada na configuração.
Acesso por serviço, não por rede
Diferente da VPN, que entrega a rede inteira, cada usuário enxerga apenas os serviços autorizados — princípio Zero Trust aplicado na prática.
Auditoria centralizada
Cada túnel estabelecido gera log com usuário, duração e tráfego, consolidado no painel do tenant para conformidade e diagnóstico.
Perguntas frequentes sobre túnel reverso
Funciona com CGNAT (IP compartilhado pelo provedor)?
Sim. O CGNAT impede conexões de entrada, mas não afeta conexões de saída — e é exatamente assim que o túnel reverso funciona: o agente disca para fora, até o gateway QuickTunnels, e o tráfego volta por esse mesmo canal. Não é preciso IP fixo, DDNS nem plano empresarial de internet.
Quais serviços posso encaminhar pelo túnel?
Qualquer serviço TCP mapeado pelo técnico no painel: RDP, SSH, VNC, bancos de dados (PostgreSQL, MySQL, SQL Server), ERPs e sistemas internos. Cada serviço vira um mapeamento com porta local dinâmica no computador do usuário autorizado.
Preciso configurar port forwarding no roteador?
Não. Nenhuma porta de entrada é aberta no roteador ou firewall. O agente estabelece a conexão de saída em porta padrão de navegação (443/WebSocket), que atravessa firewalls corporativos restritivos sem regras especiais.
Coloque seu servidor online sem abrir uma porta sequer
Crie a conta da sua organização, pareie o primeiro servidor e teste o túnel reverso agora — há plano gratuito para começar.
Criar Conta GrátisVeja também: acesso RDP sem VPN e suporte remoto com VNC no navegador.