Acesso RDP sem VPN e sem abrir portas no firewall
Conecte funcionários a servidores Windows via Área de Trabalho Remota sem expor a porta 3389 à internet, sem contratar IP fixo e sem administrar uma VPN IPsec. O QuickTunnels cria um túnel reverso criptografado e abre o cliente RDP nativo do Windows com um clique.
Por que expor o RDP ou manter uma VPN é um problema?
Deixar a porta 3389 aberta no roteador coloca o servidor em listas públicas de varredura em poucas horas — é o vetor de entrada preferido de ataques de força bruta e ransomware. Já a alternativa tradicional, a VPN corporativa, exige IP fixo ou DDNS, configuração de roteador em cada filial, clientes instalados e mantidos em cada máquina e, na prática, entrega uma rede inteira quando o usuário só precisava de um servidor.
O modelo Zero Trust do QuickTunnels inverte a lógica: nada fica exposto, e cada usuário só alcança os servidores que o administrador autorizou.
Como funciona o RDP sem VPN
Agente no servidor
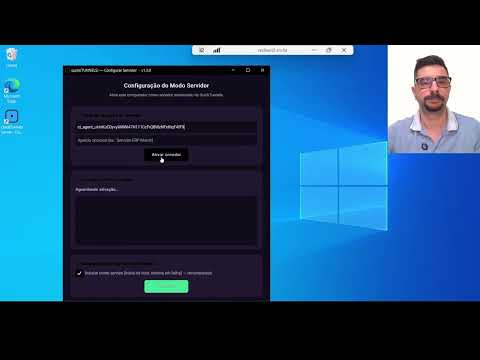
Um agente leve roda no servidor Windows (como serviço) e estabelece uma conexão de saída criptografada com o gateway QuickTunnels, em porta padrão de navegação (443/WebSocket). Nenhuma porta de entrada é aberta.
Túnel local no usuário
No computador do funcionário, o QuickTunnels Desktop Client autentica o usuário e aloca uma porta local livre, mapeada de ponta a ponta até o servidor autorizado — só para aquele usuário, só para aquele servidor.
MSTSC nativo, 1 clique
O client abre o MSTSC do Windows já apontando para a porta local segura, com credenciais preenchidas a partir do chaveiro do sistema operacional. Impressoras, arquivos e múltiplos monitores funcionam como em um RDP comum.
O que sua empresa ganha
Porta 3389 fechada para a internet
O servidor deixa de ser alvo de varreduras e força bruta. Todo acesso passa por autenticação na plataforma e túnel criptografado de saída.
Sem IP fixo, DDNS ou porta no roteador
Funciona em qualquer link — inclusive atrás de NAT e CGNAT — porque a conexão nasce de dentro da rede, nunca de fora.
Experiência nativa do Windows
Nada de visualizadores proprietários lentos: é o próprio MSTSC, com todos os recursos de redirecionamento que o usuário já conhece.
Auditoria e conformidade LGPD
Logs de quem conectou, quando, por quanto tempo e com qual volume de tráfego — por usuário e por servidor, prontos para auditoria interna.
Perguntas frequentes sobre RDP sem VPN
Funciona sem IP fixo ou com internet de provedor com CGNAT?
Sim. Como o agente instalado no servidor estabelece a conexão de saída (outbound) até o gateway QuickTunnels, não importa se a rede usa IP dinâmico, CGNAT ou múltiplos níveis de NAT. Nenhuma conexão de entrada precisa chegar diretamente ao servidor.
Isso é mais seguro do que deixar o RDP exposto na porta 3389?
Sim. Com a porta 3389 fechada para a internet, o servidor deixa de aparecer em varreduras (Shodan, bots de força bruta e ransomware que exploram RDP exposto). O acesso passa a exigir autenticação na plataforma, e todo o tráfego viaja em um túnel criptografado de saída.
Preciso substituir o cliente RDP do Windows?
Não. O QuickTunnels Desktop Client aloca uma porta local segura e abre o próprio MSTSC do Windows apontando para ela, com as credenciais já preenchidas. Você continua usando o RDP nativo, com redirecionamento de impressoras, arquivos e múltiplos monitores.
Aposente a VPN do acesso RDP hoje
Crie a conta da sua organização, instale o agente no servidor e conecte o primeiro usuário em minutos — há plano gratuito para começar.
Criar Conta GrátisVeja também: suporte remoto com VNC no navegador e túnel reverso para redes com NAT/CGNAT.